Khi tải bộ cài Windows, Microsoft 365, Office hoặc các phần mềm quan trọng từ Internet, người dùng không chỉ cần quan tâm đến dung lượng hay tên file mà còn phải xác minh nguồn gốc và mức độ an toàn của dữ liệu. Một trong những phương pháp đáng tin cậy nhất là kiểm tra chữ ký số file cài đặt trước khi mở hoặc triển khai. Xem thêm: VPS Basic.
Chữ ký số giúp xác nhận file thực sự được phát hành bởi nhà cung cấp nào, có bị chỉnh sửa sau quá trình phát hành hay không và chứng thư xác thực còn hiệu lực hay không. Đây là bước kiểm tra đơn giản nhưng có giá trị cao, đặc biệt trong bối cảnh nhiều bộ cài giả mạo Windows, Office hoặc phần mềm Microsoft được chia sẻ trên các website không chính thức.
Tổng quan về chữ ký số trong bộ cài Windows và phần mềm Microsoft
Trong hệ điều hành Windows, chữ ký số là cơ chế xác thực được sử dụng để chứng minh danh tính của nhà phát hành phần mềm và bảo vệ tính toàn vẹn của file. Với các file như EXE, MSI hoặc DLL, Microsoft thường sử dụng công nghệ Authenticode để gắn thông tin chứng nhận vào file trước khi phát hành. Nguồn tham khảo: Centrix.
Chữ ký số file cài đặt là gì?
Chữ ký số file cài đặt (Digital Signature) có thể hiểu là một dấu xác thực điện tử được tạo bởi nhà phát hành phần mềm. Nó bao gồm chứng thư số (digital certificate), thông tin nhà phát hành, khóa mã hóa và dữ liệu dùng để xác minh rằng file chưa bị thay đổi.
Khi một công ty như Microsoft phát hành bộ cài phần mềm, họ sẽ ký số file bằng chứng thư hợp lệ. Khi người dùng kiểm tra file, Windows sẽ đối chiếu chữ ký này với chứng thư tương ứng để xác định file có đáng tin cậy hay không.
Vì sao cần kiểm tra chữ ký số trước khi cài phần mềm?
Việc xác minh chữ ký số mang lại nhiều lợi ích thực tế trong quá trình sử dụng máy tính:
- Phát hiện file bị chỉnh sửa: Nếu một file cài đặt bị thay đổi sau khi ký, chữ ký số có thể trở nên không hợp lệ.
- Nhận biết bộ cài giả mạo: Những file không có nhà phát hành rõ ràng hoặc sử dụng chứng thư bất thường cần được kiểm tra kỹ trước khi chạy.
- Xác minh nguồn gốc: Người dùng có thể biết file đến từ Microsoft hoặc một nhà cung cấp phần mềm đáng tin cậy.
Theo kinh nghiệm triển khai phần mềm cho cá nhân và doanh nghiệp, kiểm tra chữ ký số nên được xem là một bước trong quy trình bảo mật cơ bản, tương tự như quét mã độc hoặc kiểm tra checksum khi cần xác minh file quan trọng.
Các thông tin có thể nhận biết từ chữ ký số
Khi mở thông tin chữ ký số của một file, người dùng thường có thể xem được các dữ liệu quan trọng như:
- Publisher: tên nhà phát hành phần mềm.
- Signing time: thời điểm file được ký số.
- Certificate status: trạng thái hợp lệ của chứng thư.
- Certificate details: thông tin tổ chức cấp chứng thư và thời hạn hiệu lực.
Các thông tin này giúp người dùng có thêm cơ sở đánh giá trước khi cài đặt phần mềm, thay vì chỉ dựa vào tên file, biểu tượng hoặc giao diện bộ cài.
Cách kiểm tra chữ ký số file cài đặt bằng Windows Explorer
Windows Explorer cung cấp cách kiểm tra nhanh mà không cần cài thêm công cụ. Đây là phương pháp phù hợp với người dùng phổ thông khi cần xác minh một file EXE, MSI hoặc bộ cài phần mềm tải về.
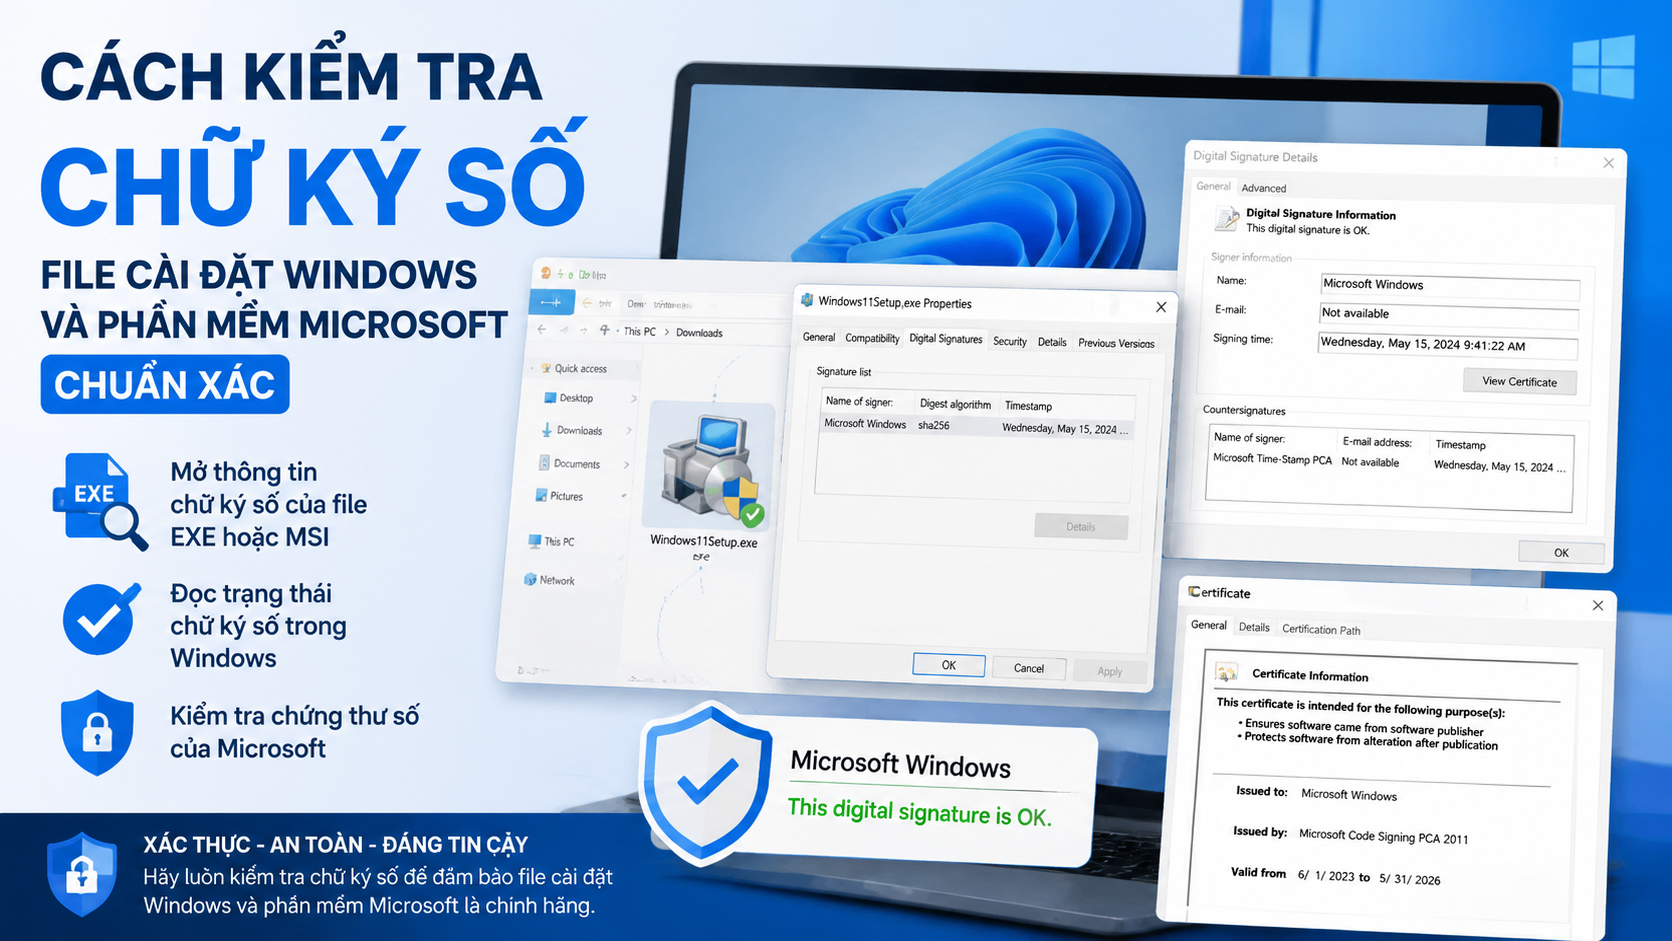
Mở thông tin chữ ký số của file EXE hoặc MSI
Các bước thực hiện như sau:
- Tìm đến file cài đặt cần kiểm tra trên máy tính.
- Nhấn chuột phải vào file và chọn Properties.
- Mở tab Digital Signatures.
- Chọn chữ ký trong danh sách và nhấn Details để xem thông tin chi tiết.
Nếu file được ký hợp lệ, Windows sẽ hiển thị thông tin nhà phát hành và trạng thái xác minh. Đây là cách nhanh nhất để kiểm tra chữ ký số file cài đặt trước khi chạy chương trình.
Cách đọc trạng thái chữ ký số trong Windows
Trong cửa sổ xác minh chữ ký, một số trạng thái thường gặp gồm:
- This digital signature is OK: chữ ký hợp lệ và file chưa bị thay đổi kể từ khi được ký.
- Publisher không xác định: Windows không xác minh được nhà phát hành hoặc file không có chứng thư phù hợp.
- Chữ ký không hợp lệ: file có thể đã bị chỉnh sửa hoặc chứng thư gặp vấn đề.
Cần lưu ý rằng một file không có chữ ký số chưa chắc chắn là mã độc. Một số phần mềm nhỏ hoặc công cụ nội bộ có thể không được ký số. Tuy nhiên, với bộ cài Windows, Office hoặc phần mềm doanh nghiệp quan trọng, việc thiếu chữ ký là dấu hiệu cần kiểm tra thêm.
Cách kiểm tra chứng thư số của Microsoft
Khi kiểm tra phần mềm Microsoft, người dùng nên đối chiếu tên Publisher với nhà phát hành mong muốn. Ngoài tên công ty, hãy xem thêm thông tin chứng thư, thời hạn hiệu lực và trạng thái xác thực của Windows.
Một quy trình chuyên nghiệp thường không chỉ nhìn vào một yếu tố duy nhất mà kết hợp nhiều bước: kiểm tra chữ ký số, tải từ nguồn chính thức, quét bảo mật và xác minh giấy phép sử dụng. Với các giải pháp phần mềm bản quyền hoặc tài khoản công nghệ, những nhà cung cấp uy tín như CentriX.digital cũng giúp người dùng giảm rủi ro khi tiếp cận công cụ số phục vụ công việc.
Kiểm tra chữ ký số Windows bằng PowerShell
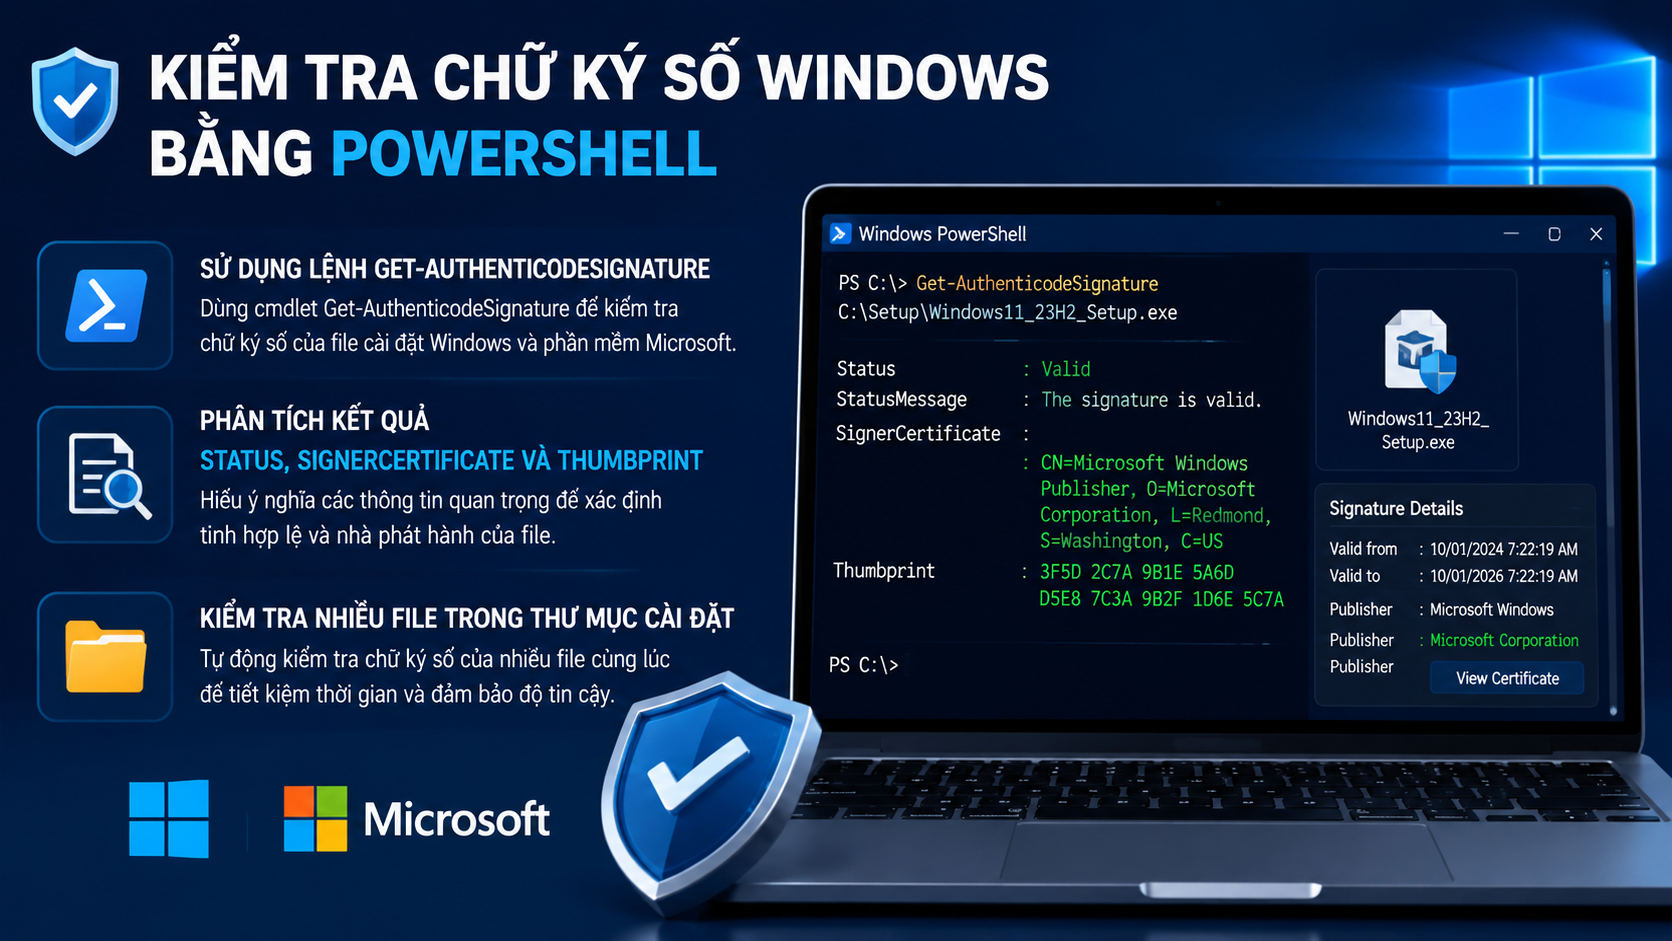
Đối với quản trị viên hệ thống hoặc người cần kiểm tra nhiều bộ cài cùng lúc, PowerShell cung cấp phương pháp nhanh và chính xác hơn so với thao tác thủ công. Công cụ này sử dụng lệnh Get-AuthenticodeSignature để đọc thông tin chữ ký Authenticode được tích hợp trong file.
Sử dụng lệnh Get-AuthenticodeSignature
Để kiểm tra một file cài đặt cụ thể, người dùng có thể mở PowerShell và chạy lệnh:
Get-AuthenticodeSignature "C:duong-danfile-cai-dat.exe"Kết quả trả về sẽ cho biết file có chữ ký hay không, trạng thái xác thực và thông tin chứng thư liên quan. Đây là cách phù hợp khi cần kiểm tra nhanh nhiều file tải về trước khi triển khai trong môi trường làm việc.
Phân tích kết quả Status, SignerCertificate và Thumbprint
Khi thực hiện kiểm tra chữ ký số file cài đặt bằng PowerShell, một số trường thông tin quan trọng gồm:
- Status: trạng thái của chữ ký, ví dụ hợp lệ, không hợp lệ hoặc không có chữ ký.
- SignerCertificate: thông tin chứng thư của đơn vị phát hành file.
- Thumbprint: mã nhận diện duy nhất của chứng thư, hữu ích khi cần đối chiếu trong môi trường doanh nghiệp.
Các chuyên gia quản trị hệ thống thường kết hợp những thông tin này với nguồn tải file và chính sách bảo mật nội bộ để đưa ra quyết định có nên triển khai phần mềm hay không.
Kiểm tra nhiều file trong thư mục cài đặt
Khi xử lý một bộ cài lớn chứa nhiều thành phần như DLL, EXE hoặc MSI, PowerShell có thể hỗ trợ kiểm tra hàng loạt thay vì mở từng file bằng giao diện Windows.
Ví dụ, quản trị viên có thể áp dụng lệnh kiểm tra cho toàn bộ file trong một thư mục để phát hiện thành phần không có chữ ký hoặc chữ ký bất thường. Phương pháp này đặc biệt hữu ích khi đánh giá phần mềm trước khi đưa vào hệ thống doanh nghiệp.
Kiểm tra chữ ký số phần mềm Microsoft bằng công cụ chuyên dụng
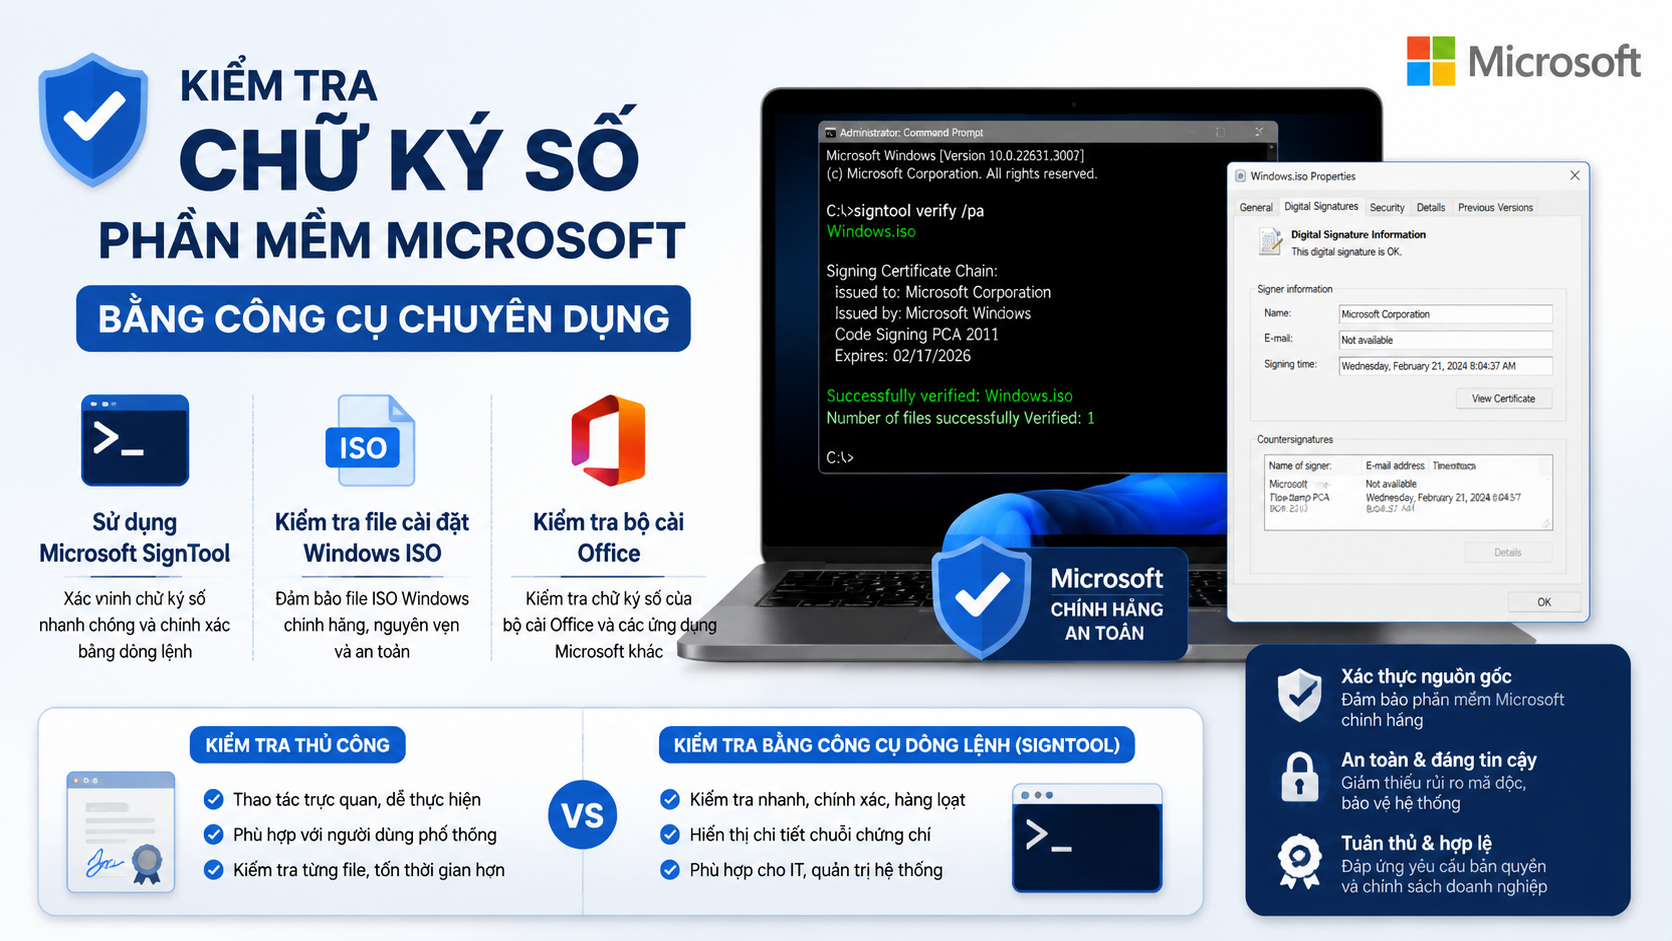
Ngoài Windows Explorer và PowerShell, Microsoft còn cung cấp công cụ chuyên dụng dành cho việc xác minh chữ ký số là SignTool. Đây là tiện ích thuộc bộ Windows SDK, thường được sử dụng trong quy trình phát triển, đóng gói và kiểm tra phần mềm chuyên nghiệp.
Sử dụng Microsoft SignTool
SignTool cho phép xác minh chữ ký Authenticode thông qua dòng lệnh. Công cụ này thường được dùng để kiểm tra các file thực thi trước khi phát hành hoặc triển khai trong hệ thống lớn.
Với các bộ cài Windows hoặc phần mềm Microsoft quan trọng, SignTool giúp đội ngũ kỹ thuật kiểm tra sâu hơn về chứng thư, chuỗi tin cậy và trạng thái xác thực của file.
Kiểm tra file cài đặt Windows ISO và bộ cài Office
Khi tải file ISO Windows, bộ cài Office hoặc công cụ quản trị Microsoft, quy trình an toàn nên bao gồm nhiều lớp xác minh:
- Đảm bảo file được tải từ nguồn chính thức hoặc nhà cung cấp đáng tin cậy.
- Kiểm tra chữ ký số của các file thực thi đi kèm.
- Đối chiếu nhà phát hành và chứng thư số.
- Kết hợp quét bảo mật trước khi cài đặt.
Không có một phương pháp duy nhất đảm bảo tuyệt đối an toàn, nhưng việc kết hợp chữ ký số với các biện pháp kiểm tra khác giúp giảm đáng kể nguy cơ sử dụng nhầm bộ cài giả mạo.
So sánh kiểm tra thủ công và kiểm tra bằng công cụ dòng lệnh
| Phương pháp | Ưu điểm | Phù hợp với |
|---|---|---|
| Windows Explorer | Dễ thực hiện, không cần cài thêm công cụ | Người dùng cá nhân |
| PowerShell | Nhanh, có thể tự động hóa | Quản trị viên, kỹ thuật viên |
| SignTool | Kiểm tra chuyên sâu về Authenticode | Doanh nghiệp và nhà phát triển |
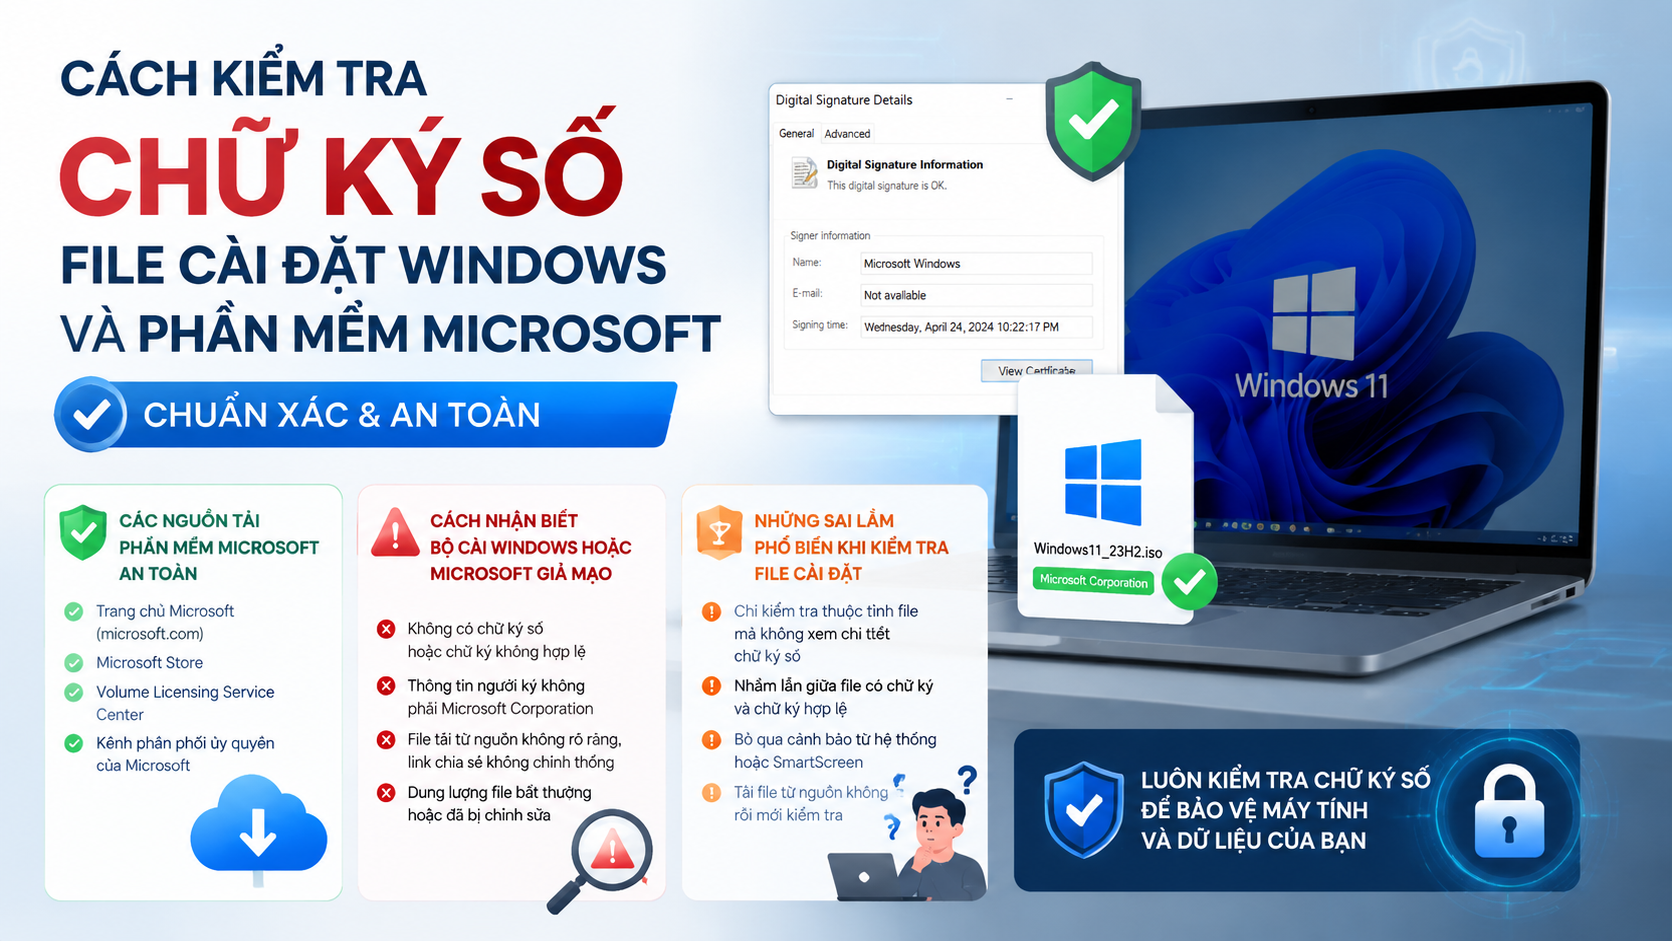
Cách nhận biết bộ cài Windows hoặc Microsoft giả mạo
Một bộ cài giả mạo thường không chỉ khác về nguồn tải mà còn có thể biểu hiện qua các dấu hiệu kỹ thuật trong quá trình xác minh. Người dùng nên thận trọng nếu gặp những trường hợp sau:
- File không có tab Digital Signatures trong Properties.
- Publisher không rõ ràng hoặc không liên quan đến phần mềm cần cài.
- Chữ ký số bị lỗi, chứng thư hết hạn hoặc không được Windows tin cậy.
- Bộ cài yêu cầu tắt phần mềm bảo mật hoặc thực hiện các bước bất thường.
Các nguồn tải phần mềm Microsoft an toàn
Người dùng nên ưu tiên tải Windows, Microsoft 365 và các sản phẩm Microsoft từ website chính thức hoặc các kênh phân phối có uy tín. Ngoài yếu tố bản quyền, nguồn cung đáng tin cậy còn giúp giảm nguy cơ nhận phải file đã bị chỉnh sửa.
Đối với cá nhân, freelancer hoặc doanh nghiệp cần sử dụng nhiều công cụ số, lựa chọn nền tảng cung cấp phần mềm bản quyền như CentriX.digital có thể giúp đơn giản hóa quá trình tiếp cận phần mềm, giảm rủi ro từ các bản cài không rõ nguồn gốc và nhận được hỗ trợ khi cần thiết.
Những sai lầm phổ biến khi kiểm tra file cài đặt
Nhiều người vẫn đánh giá độ an toàn của phần mềm chỉ dựa trên tên file, biểu tượng hoặc dung lượng tải xuống. Đây là những yếu tố dễ bị làm giả. Một file có tên giống Microsoft hoặc giao diện giống bộ cài chính thức vẫn có thể chứa thành phần nguy hiểm.
Cách đánh giá đáng tin cậy hơn là kết hợp chữ ký số, nguồn tải, kiểm tra bảo mật và thông tin nhà phát hành.
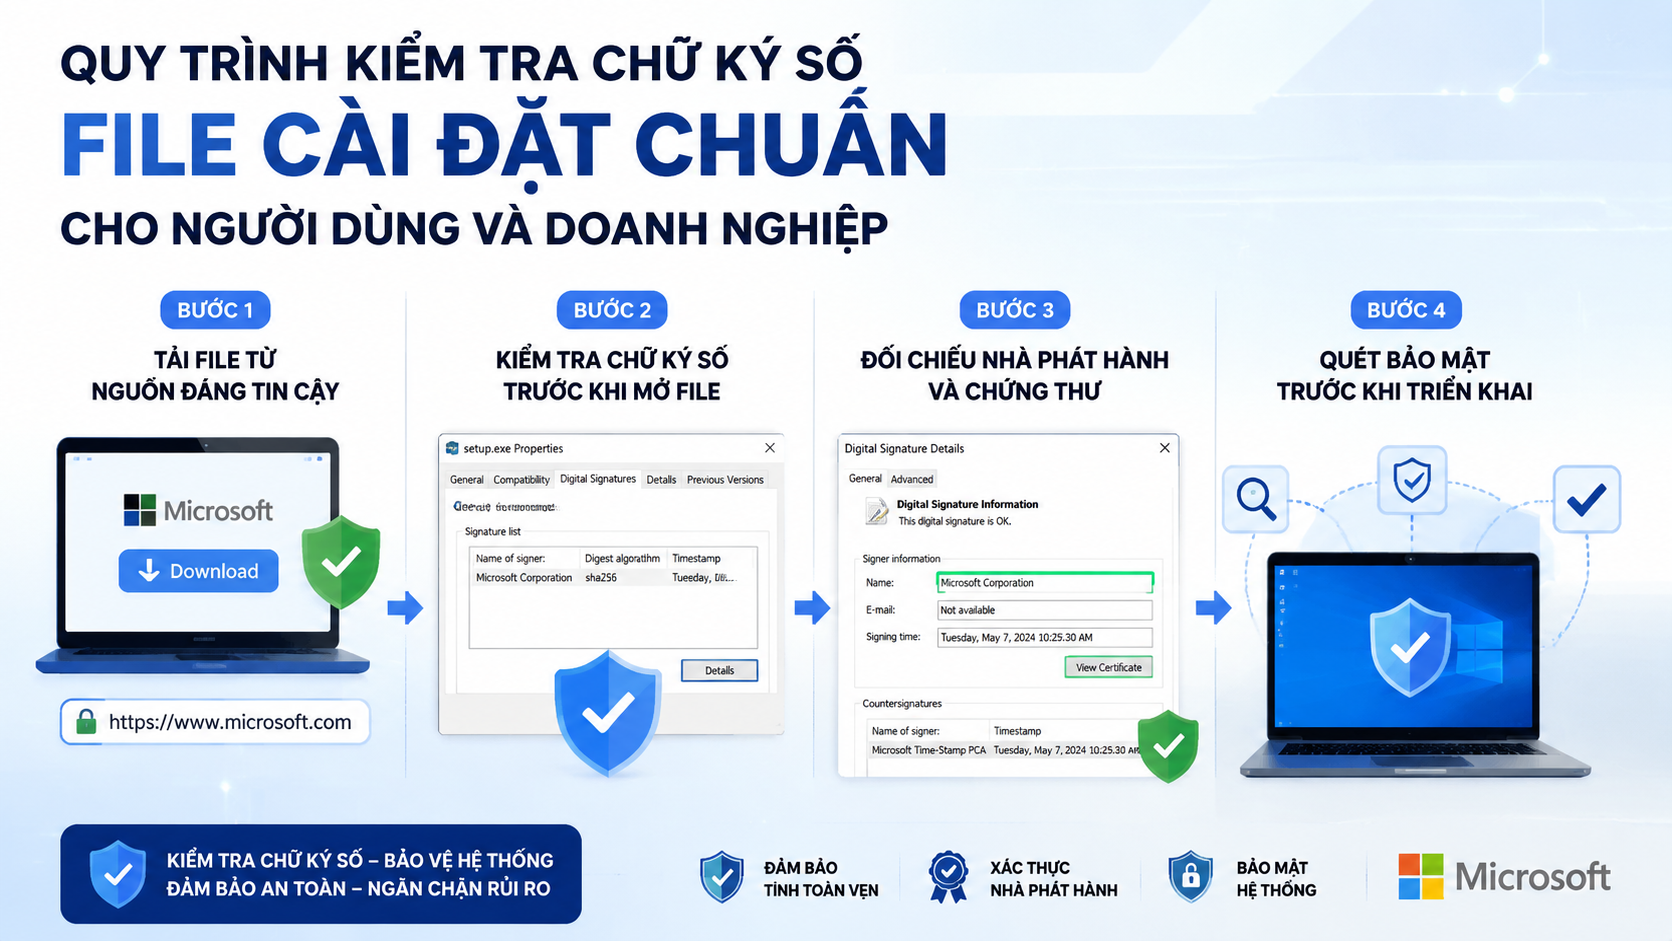
Quy trình kiểm tra chữ ký số file cài đặt chuẩn cho người dùng và doanh nghiệp
Một quy trình kiểm tra hiệu quả nên được xây dựng thành thói quen trước khi cài bất kỳ phần mềm quan trọng nào.
Bước 1: Tải file từ nguồn đáng tin cậy
Luôn ưu tiên website chính thức của nhà phát hành hoặc nhà cung cấp phần mềm có uy tín. Tránh sử dụng các đường dẫn chia sẻ không rõ nguồn gốc, đặc biệt với bộ cài hệ điều hành và công cụ văn phòng.
Bước 2: Kiểm tra chữ ký số trước khi mở file
Trước khi chạy file EXE hoặc MSI, hãy mở Properties và kiểm tra Digital Signatures. Đây là bước nhanh nhưng có thể phát hiện nhiều rủi ro cơ bản.
Bước 3: Đối chiếu nhà phát hành và chứng thư
Không chỉ nhìn vào việc file có chữ ký, người dùng cần kiểm tra xem Publisher có đúng với phần mềm mong muốn hay không.
Bước 4: Quét bảo mật trước khi triển khai
Sau khi xác minh chữ ký, nên sử dụng công cụ bảo mật để kiểm tra thêm, đặc biệt khi triển khai trong môi trường doanh nghiệp có dữ liệu quan trọng.
Câu hỏi thường gặp về kiểm tra chữ ký số file cài đặt
File không có chữ ký số có chắc chắn là virus không?
Không. Một số phần mềm hợp pháp có thể không được ký số. Tuy nhiên, với bộ cài Windows, Microsoft 365 hoặc phần mềm quan trọng, file thiếu chữ ký nên được kiểm tra thêm trước khi sử dụng.
Làm sao biết bộ cài Windows có phải bản gốc Microsoft?
Có thể kết hợp nhiều phương pháp như tải từ nguồn chính thức, kiểm tra chữ ký số, xác minh thông tin nhà phát hành và kiểm tra tính toàn vẹn của file nếu nhà cung cấp có cung cấp thông tin xác minh.
Có thể kiểm tra chữ ký số trên Windows 10 và Windows 11 không?
Có. Cả Windows 10 và Windows 11 đều hỗ trợ kiểm tra chữ ký số thông qua File Properties, PowerShell và các công cụ quản trị tương ứng.
PowerShell có đủ để xác minh phần mềm Microsoft không?
PowerShell là công cụ hữu ích cho phần lớn nhu cầu kiểm tra. Tuy nhiên, trong môi trường doanh nghiệp hoặc phát triển phần mềm, các công cụ chuyên dụng như SignTool có thể cung cấp thêm thông tin phục vụ kiểm tra chuyên sâu.
Kết luận và bước tiếp theo
Việc kiểm tra chữ ký số file cài đặt là một bước bảo mật đơn giản nhưng mang lại giá trị lớn khi cài đặt Windows, Microsoft Office hoặc các phần mềm quan trọng. Chữ ký số giúp người dùng xác minh nguồn gốc file, phát hiện dấu hiệu chỉnh sửa và hạn chế rủi ro từ các bộ cài giả mạo.
Thói quen kiểm tra trước khi cài đặt, kết hợp với việc lựa chọn nguồn phần mềm đáng tin cậy, là nền tảng quan trọng để bảo vệ dữ liệu cá nhân và hệ thống doanh nghiệp trong môi trường số hiện nay.
Nếu cần sử dụng các công cụ AI, phần mềm bản quyền hoặc giải pháp số phục vụ công việc, người dùng có thể ưu tiên những nền tảng cung cấp minh bạch về nguồn gốc, hỗ trợ kỹ thuật và quy trình kích hoạt rõ ràng để tối ưu hiệu quả sử dụng.